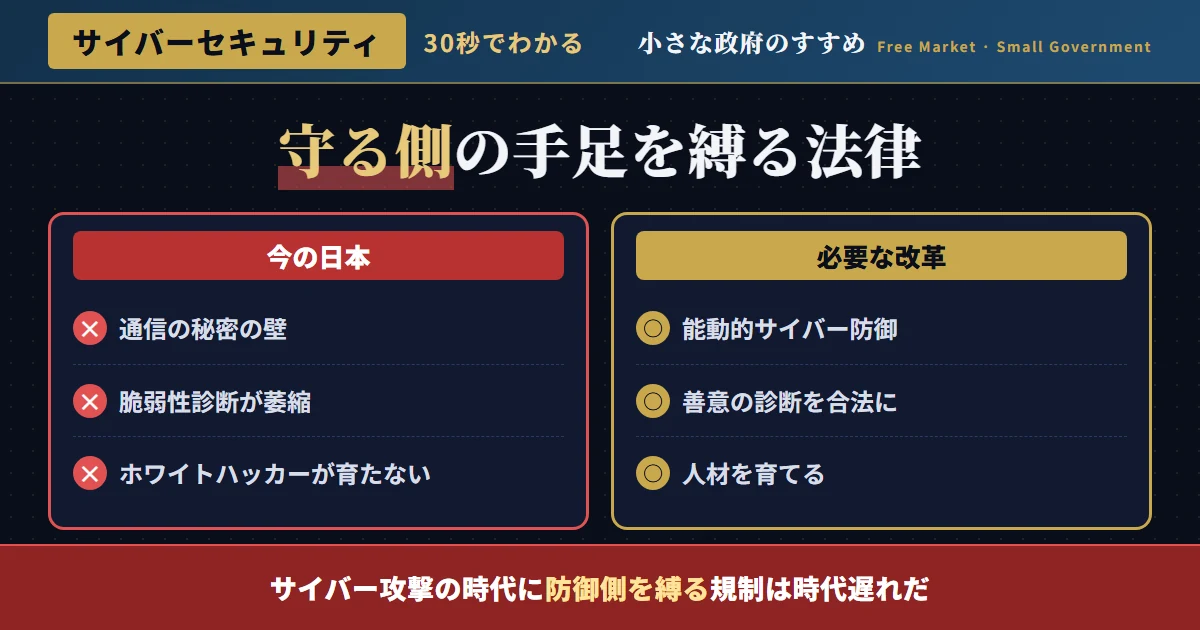
ファイアウォール規制緩和とは何か——「通信の秘密」という高い壁
憲法21条2項は「通信の秘密は、これを侵してはならない」と定め、 これを受けて電気通信事業法4条は、 通信事業者に対して通信内容の秘密を 厳格に保護する義務を課している。 この「通信の秘密」保護は、 民主主義社会における表現の自由・ プライバシー保護の根幹をなす、極めて重要な原則であり、 本記事もその価値自体を否定するものではない。
しかしこの厳格な保護は、 サイバーセキュリティ対策の実務においては、 「不正な通信を検知するために通信内容を分析する」 という、対策の根幹となる行為そのものが、 「通信の秘密」侵害に該当するのではないかという 深刻な法的グレーゾーンを生んできた。 通信事業者・企業のセキュリティ部門は、 サイバー攻撃の兆候を検知するための 通信ログ分析・パケット解析といった 基本的な防御活動においてすら、 法的リスクを意識しながら 慎重な対応を強いられてきたのが実情である。
不正アクセス禁止法とホワイトハッカーの萎縮
不正アクセス禁止法は、 アクセス権限のないコンピュータシステムへの 不正な侵入行為を禁止する法律である。 この規制自体は当然必要なものだが、 問題は「善意の脆弱性診断・ペネトレーションテスト」と 「悪意のハッキング」の境界線が、 法律上必ずしも明確でないという点にある。 企業から正式な依頼を受けずに 脆弱性を発見した「善意の第三者」が、 その発見をどう報告すべきか、 報告する過程で法的リスクを負わないかという不安から、 脆弱性情報の発見・報告そのものを 躊躇してしまうケースが指摘されてきた。
アメリカ・欧州の主要国では、 「セーフハーバー」規定—— 一定のルールに従った善意の脆弱性診断・報告については 法的責任を免除する仕組み——を 整備する動きが広がっている。 日本にはこうした明確なセーフハーバー規定が乏しく、 優れた技術を持つホワイトハッカー・ セキュリティ研究者が、 日本国内での活動よりも、 法的リスクの低い海外でのバグバウンティ活動 (脆弱性発見報奨金制度)を 選好する傾向が生まれている。
図1:サイバーセキュリティ関連規制の整備状況(概念スコア)——日本は主要分野で国際的に後れを取る
能動的サイバー防御という新たな規制緩和の動き
国家の安全保障政策の文脈では、 2022年に策定された安全保障関連文書において、 「能動的サイバー防御」の導入方針が 初めて明確に示された。 これは、サイバー攻撃を受けてから対応する 「受動的な防御」だけでなく、 攻撃の兆候を事前に検知し、 場合によっては攻撃者のサーバーに アクセスして無害化するといった、 より積極的な対応を可能にする政策の方向性である。
この能動的サイバー防御を実現するためには、 「通信の秘密」の例外規定の整備、 政府機関による通信情報の分析権限の明確化など、 現行法制の大幅な見直しが不可欠となる。 2020年代半ばにかけて、 この分野の法整備に向けた検討・法案審議が 本格的に進められてきたが、 プライバシー保護との両立という 極めてデリケートな論点を含むため、 その具体化には慎重な検討と 相応の時間を要してきた。
重要なのは、この慎重さが 「改革を先送りするための言い訳」に なってはならないという点である。 プライバシー保護と防御力強化は、 本来トレードオフの関係にあるとは限らない。 独立した第三者機関による監督、 情報アクセスの厳格なログ管理、 目的外利用の禁止といった 制度的な担保を組み込むことで、 両者を高い水準で両立させることは 十分に可能である。 諸外国の制度設計は、 まさにこうした「両立のための工夫」を 重ねてきた実践例であり、 日本もゼロから制度を設計するのではなく、 これらの知見を積極的に取り入れることで、 検討プロセスを大幅に短縮できるはずだ。
脆弱性診断・ペネトレーションテストの法的グレーゾーン
企業が自社システムの脆弱性を発見するために実施する 「ペネトレーションテスト」(侵入テスト)は、 正式な契約・同意の下で行われる限り、 不正アクセス禁止法の適用対象外となる。 しかしテストの範囲・手法をめぐる契約上の解釈の相違、 テスト対象システムが第三者のクラウド基盤上にある場合の 権限関係の複雑さなど、 実務上は依然として法的な不確実性が残る場面が多い。
さらに深刻なのは、 契約関係のない「独立系」の セキュリティ研究者・ホワイトハッカーが、 公開されているウェブサービス等の 脆弱性を発見した場合の取扱いである。 多くの企業は近年、 「バグバウンティプログラム」—— 脆弱性の報告に対して報奨金を支払う制度——を 導入し始めているが、 こうしたプログラムに参加していない企業の 脆弱性を偶然発見してしまった研究者が、 それをどのように報告すべきか、 報告する過程で法的責任を問われないかという不安は、 依然として払拭されていない。
| 論点 | 現状の課題 |
|---|---|
| 通信の秘密とセキュリティ対策の両立 | 通信内容分析の適法性が不明確な場面が多い |
| 善意の脆弱性診断の法的保護 | 明確なセーフハーバー規定が乏しい |
| 能動的サイバー防御 | 法整備は進行中だが実装には時間を要する |
| 独立系研究者の脆弱性報告 | 契約関係のない発見・報告のリスクが未整理 |
サイバーセキュリティ人材不足という国家的リスク
日本は、他の先進国と同様に 深刻なサイバーセキュリティ人材の不足に直面している。 この人材不足は、 単なる教育・育成の問題だけでなく、 「優秀な人材が能力を発揮できる法的環境が 整っていない」という構造的な要因によっても 悪化している側面がある。 高度な技術を持つホワイトハッカーにとって、 法的リスクを恐れずに その能力を存分に発揮できる環境が 日本国内に整っていなければ、 優秀な人材ほど海外での活動を選ぶという、 日本にとって望ましくない人材流出が進みかねない。
サイバー攻撃は国境を越えて行われる以上、 防御側の人材・技術力の充実は、 国家の安全保障そのものに直結する課題である。 規制の明確化・セーフハーバー規定の整備は、 単なる産業振興策ではなく、 国家のサイバー防衛力そのものを底上げする 安全保障政策として位置付けられるべきである。
さらに深刻なのは、 サイバーセキュリティ人材の不足が 民間企業だけでなく、 政府機関・重要インフラ事業者においても 顕著だという点である。 国家レベルでのサイバー防衛体制を強化するには、 官民を横断して優秀な人材を 柔軟に登用できる仕組みが必要だが、 公務員の雇用制度・報酬体系は、 民間のトップクラスのセキュリティ人材が 求める待遇水準と大きく乖離している場合が多い。 サイバーセキュリティという専門性の高い分野については、 従来の公務員制度の枠を超えた、 柔軟な人材登用の仕組みを 別途検討する必要があるだろう。
重要インフラ防御という国家的急務
電力・通信・金融・交通といった 重要インフラへのサイバー攻撃は、 単なる一企業の被害にとどまらず、 国民生活・経済活動全体を 直接的に麻痺させるリスクをはらんでいる。 近年、国家の関与が疑われる高度なサイバー攻撃集団による 重要インフラへの攻撃が世界各地で報告されており、 サイバー空間における防御力は、 もはや純粋な安全保障上の課題として 位置付けられるべき段階に来ている。
にもかかわらず、 重要インフラ事業者が 攻撃の予兆となる不審な通信を検知し、 関係機関と迅速に情報共有しようとする際にも、 「通信の秘密」という壁が 情報共有のスピードと範囲を制約してきた。 有事の際にスピーディーな対応ができなければ、 被害は拡大の一途をたどる。 重要インフラ防御という 国家的急務の観点からも、 規制の合理化は先送りできない課題である。
特に電力・水道・ガスといった 生活に直結するインフラが 長期間にわたって機能停止に陥った場合の社会的影響は、 物理的なテロ攻撃にも匹敵しうる。 海外では、重要インフラ事業者間で 脅威情報をリアルタイムに共有する 官民連携の枠組み(ISAC:Information Sharing and Analysis Center)が 広く整備されており、 一つの事業者が検知した攻撃の兆候が、 即座に他の事業者・政府機関に共有される 体制が構築されている。 日本国内にも同種の取り組みは存在するが、 情報共有の際に「通信の秘密」との整合性を 個別に確認しなければならない現状は、 有事における迅速な対応の妨げになりかねない。
海外のサイバーセキュリティ法制との比較
アメリカでは、 コンピュータ詐欺および濫用防止法(CFAA)の運用において、 善意の脆弱性研究・報告活動を 訴追対象から除外する方針が 司法省によって明確化されている。 EUにおいても、 NIS2指令のような規制強化と並行して、 脆弱性の責任ある開示(Coordinated Vulnerability Disclosure) を促進するための法的な枠組み整備が進められている。
こうした海外の動向に共通しているのは、 「規制を厳格化するだけでなく、 防御側の活動を後押しするための 規制緩和・法的保護も同時に進める」という バランスの取れたアプローチである。 日本もまた、 能動的サイバー防御という 国家レベルの対策強化と並行して、 民間のホワイトハッカー・ セキュリティ研究者を保護する セーフハーバー規定の整備を、 同じ優先度で進めるべきである。
サイバーセキュリティ規制緩和のロードマップ
結論——「守るための自由」を、規制の名の下に奪ってはならない
サイバーセキュリティという分野は、 一見すると「規制強化こそが安全につながる」と 思われがちだが、 実態はむしろ逆である。 過度に厳格な「通信の秘密」の運用、 不明確な不正アクセス禁止法の適用範囲が、 日本を守るべきホワイトハッカー・ セキュリティ人材の手足を縛り続けてきた。
📌 「攻撃者を利するのは、過剰な規制」という逆説
サイバー攻撃者は法律を守らない。 一方で、善意の防御側だけが 厳格な規制の下で萎縮し続けるならば、 結果として攻撃者側に有利な非対称性が生まれる。 防御力を本気で高めたいのであれば、 善意の活動を保護するセーフハーバー規定の整備、 能動的サイバー防御の法制化を、 国家の最優先課題として速やかに進めるべきである。 規制緩和とは、この文脈において 「安全を犠牲にする」ことではなく、 「本当の意味での安全を実現する」ための 不可欠な政策手段である。
本記事で見てきた「通信の秘密」の壁、 不正アクセス禁止法の萎縮効果、 遅れる能動的サイバー防御の法整備—— これらはいずれも、 「昭和・平成の価値観で設計された法律が、 令和のサイバー空間の脅威に対応しきれていない」 という共通の構造を抱えている。 法律の理念そのものは今も正しい。 変わるべきは、その理念を実現するための 具体的な制度設計である。
この結論をさらに深める記事